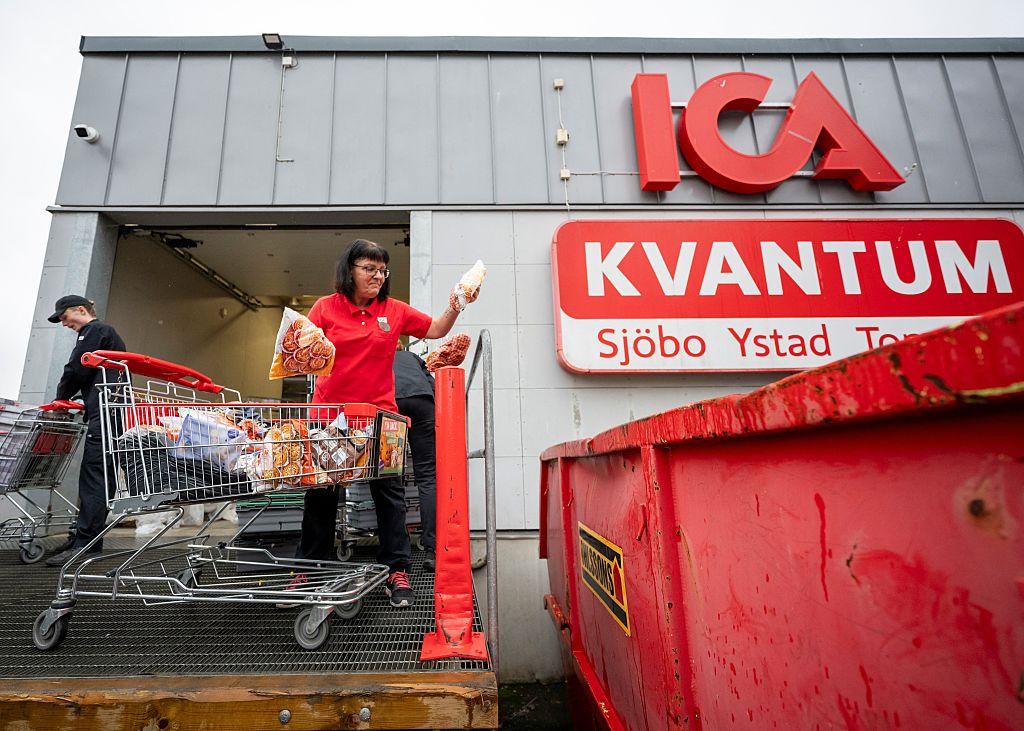
ภาพที่ 1 พนักงานทิ้งอาหารที่สวีเดน
ภาพจากร้าน ICA Kvantum เมือง Sjöbo ประเทศสวีเดน วันที่ 2 พฤศจิกายน 2026 แสดงพนักงานกำลังทิ้งอาหารที่เสียหายจากเหตุระบบทำความเย็นถูกโจมตี
อ่านข่าวจาก Reuters กับ AP เมื่อวันที่ 2 พฤศจิกายนที่ผ่านมาแล้วรู้สึกว่าน่าสนใจมากค่ะ เพราะปกติเวลาได้ยินเรื่องแฮ็กเกอร์ เรามักจะนึกถึงข้อมูลลูกค้ารั่วไหล บัญชีธนาคารถูกเจาะ หรือบริษัทถูกเรียกค่าไถ่ แต่ครั้งนี้สิ่งที่ถูกโจมตีกลับเป็นระบบตู้เย็นและตู้แช่ในซูเปอร์มาร์เก็ตหลายประเทศของยุโรป
แฮ็กเกอร์ไม่ต้องเข้าไปในร้าน ไม่ต้องแตะต้องสินค้า แต่สามารถทำให้ร้านค้าต้องนำอาหารจำนวนมากออกจากการจำหน่าย บางแห่งต้องทิ้งสินค้าเพราะไม่สามารถรับรองความปลอดภัยได้อีกต่อไป
เหตุการณ์เกิดขึ้นช่วงวันที่ 1–2 พฤศจิกายน 2026 มีรายงานความผิดปกติของระบบทำความเย็นจากหลายประเทศ ทั้งสวีเดน เบลเยียม ลักเซมเบิร์ก ไอร์แลนด์ และเอสโตเนีย รวมถึงรายงานจากประเทศอื่น ๆ ในยุโรป แม้ไม่ใช่ทุกกรณีที่ยืนยันแล้วว่าเกิดจากการโจมตีทางไซเบอร์ก็ตาม
ที่สวีเดน ผู้จัดการร้าน ICA แห่งหนึ่งในกรุงสตอกโฮล์มให้สัมภาษณ์ Reuters ว่าเหตุการณ์เริ่มขึ้นประมาณตีสอง แต่กว่าจะตรวจพบความผิดปกติก็ผ่านไปหลายชั่วโมงแล้ว โดยมีรายงานว่าระบบตู้แช่ถูกปรับอุณหภูมิสูงถึง 50 องศาเซลเซียส ส่วนร้าน ICA Kvantum ในเมือง Sjöbo ก็พบปัญหาคล้ายกัน
ตัวเลข 50 องศาตรงนี้เป็นค่าที่รายงานจากระบบควบคุมหรือการตั้งค่าในบางร้านนะคะ ไม่ได้หมายความว่าอาหารทุกชิ้นร้อนถึง 50 องศาจริงทั้งหมด แต่หากระบบทำความเย็นไม่สามารถรักษาอุณหภูมิที่เหมาะสมได้นานพอ อาหารบางประเภทก็อาจไม่ปลอดภัยสำหรับการจำหน่ายแล้ว
ทางเบลเยียม ร้าน Delhaize ได้รับผลกระทบหลายสิบสาขา ขณะที่ Carrefour ยืนยันว่ามีร้านได้รับผลกระทบ 15 แห่ง ส่วนในไอร์แลนด์ บริษัท Musgrave รายงานว่าระบบทำความเย็นของร้าน SuperValu 13 แห่งได้รับผลกระทบ และต้องนำสินค้าบางรายการออกจากการจำหน่าย
เรื่องนี้ทำให้เห็นว่าการโจมตีทางไซเบอร์ไม่ได้จำกัดอยู่แค่คอมพิวเตอร์หรือข้อมูลอีกต่อไป เพราะตู้แช่ในซูเปอร์มาร์เก็ตขนาดใหญ่ทุกวันนี้มีระบบควบคุมส่วนกลางที่สามารถตรวจสอบอุณหภูมิ ปรับการทำงาน และแจ้งเตือนความผิดปกติผ่านเครือข่ายได้
ระบบแบบนี้ช่วยให้ธุรกิจบริหารจัดการได้สะดวกขึ้นมาก แต่หากมีช่องโหว่หรือเปิดให้เข้าถึงจากภายนอกโดยไม่มีการป้องกันที่เพียงพอ ก็อาจกลายเป็นช่องทางให้ผู้โจมตีเข้ามาเปลี่ยนการทำงานของอุปกรณ์ได้เช่นกัน
ในทางเทคนิค ระบบลักษณะนี้จัดอยู่ในกลุ่ม Operational Technology หรือ OT ซึ่งเป็นเทคโนโลยีที่ใช้ควบคุมเครื่องจักรและกระบวนการทำงานจริง เช่น ระบบทำความเย็น ระบบไฟฟ้า หรือเครื่องจักรในโรงงาน
ต่างจากระบบ IT ที่เราคุ้นเคยกัน เพราะหากระบบอีเมลถูกโจมตี พนักงานอาจส่งข้อความไม่ได้หรือข้อมูลอาจรั่วไหล แต่ถ้าระบบ OT ถูกแทรกแซง ผลกระทบอาจเกิดขึ้นกับเครื่องจักร สินค้า และกระบวนการผลิตโดยตรง
มีรายละเอียดที่น่าสนใจจากเบลเยียม Stephan Moelans ผู้บริหารบริษัท Sabcobel ซึ่งดูแลระบบทำความเย็นให้ร้านค้าหลายแห่ง อธิบายว่าผู้โจมตีสามารถสั่งให้อุปกรณ์บางส่วนเข้าสู่ Defrost Mode หรือโหมดละลายน้ำแข็งได้
ปกติโหมดนี้เป็นส่วนหนึ่งของการทำงานของระบบทำความเย็นอยู่แล้ว แต่หากถูกสั่งให้ทำงานผิดเวลาหรือนานเกินไป อุณหภูมิภายในตู้ก็อาจสูงขึ้นจนกระทบต่อสินค้า
ตรงนี้เราว่าน่าสนใจมาก เพราะแฮ็กเกอร์ไม่จำเป็นต้องทำให้เครื่องจักรพังเสมอไป บางครั้งแค่สั่งให้อุปกรณ์ทำสิ่งที่มันทำได้ตามปกติ แต่ทำผิดเวลาและผิดเงื่อนไข ก็สร้างความเสียหายได้แล้ว อย่างไรก็ตาม วิธีนี้เป็นรายละเอียดที่มีรายงานจากบางระบบในเบลเยียม ไม่ใช่ข้อสรุปว่าทุกร้านถูกโจมตีด้วยวิธีเดียวกัน
อีกประเด็นคือเรื่องซอฟต์แวร์ควบคุมอุปกรณ์ บริษัท Danfoss จากเดนมาร์ก ซึ่งมีเทคโนโลยีเกี่ยวข้องกับระบบทำความเย็นบางแห่ง ระบุถึงปัญหาของอุปกรณ์ที่ไม่ได้รับการอัปเดตซอฟต์แวร์ตามคำแนะนำ
เรื่องนี้เป็นปัญหาที่พบได้ในภาคอุตสาหกรรม เครื่องจักรบางอย่างใช้งานได้เป็นสิบปี ตราบใดที่ยังทำงานได้ดี บริษัทก็อาจไม่มีเหตุผลให้เปลี่ยนใหม่ แต่เครื่องจักรที่ยังทำงานได้ไม่ได้หมายความว่าซอฟต์แวร์ควบคุมจะปลอดภัยเสมอไป โดยเฉพาะระบบที่ไม่ได้รับการแก้ไขช่องโหว่มานานแล้ว
ก่อนหน้านี้ในเดือนตุลาคม ฝรั่งเศสก็มีรายงานการโจมตีระบบทำความเย็นของร้านค้าหลายแห่งเช่นกัน แต่จนถึงวันที่ 3 พฤศจิกายน ยังไม่มีการยืนยันว่าเหตุการณ์ทั้งหมดเกี่ยวข้องกับผู้โจมตีกลุ่มเดียวกัน และยังไม่สามารถระบุแรงจูงใจที่แท้จริงได้
ถ้ามองในมุมธุรกิจ ความเสียหายจากเหตุการณ์นี้ไม่ได้มีแค่ค่าซ่อมระบบค่ะ
Reuters รายงานกรณีร้านขายเนื้อ De Laet & Van Haver ในเบลเยียม เจ้าของร้านเล่าว่าได้รับแจ้งปัญหาตั้งแต่ช่วงตีสามครึ่ง เมื่อไปถึงพบว่าอุณหภูมิในตู้สูงถึง 18 องศาเซลเซียส และต้องสูญเสียเนื้อสัตว์มูลค่าประมาณ 15,000 ยูโร ซึ่งเป็นความเสียหายที่เจ้าของร้านประเมินจากเหตุการณ์ครั้งนี้
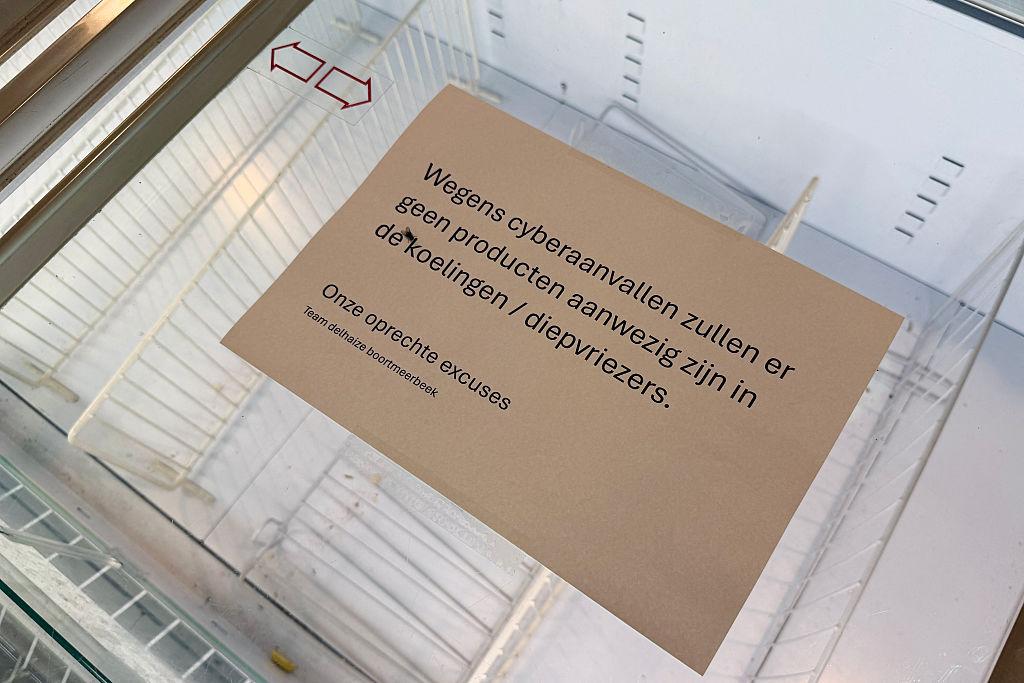
ภาพที่ 2 ซูเปอร์มาร์เก็ต Delhaize ในเบลเยียม
AFP เผยแพร่ภาพประกอบข่าวร้าน Delhaize ในเบลเยียมที่ได้รับผลกระทบจากเหตุโจมตีระบบทำความเย็น
สำหรับธุรกิจอาหาร ความเสียหายอาจรวมถึงสินค้าที่ต้องทิ้ง ค่าแรงพนักงาน ค่าเติมสินค้าใหม่ และรายได้ที่หายไปในช่วงที่ไม่สามารถจำหน่ายสินค้าได้
ที่สำคัญ อาหารบางประเภทหากเก็บรักษาในอุณหภูมิไม่เหมาะสมเป็นเวลานาน อาจเพิ่มความเสี่ยงจากการเจริญเติบโตของจุลินทรีย์ได้ และอาหารที่ไม่ปลอดภัยก็ไม่ได้จำเป็นต้องมีกลิ่นหรือสีผิดปกติให้เห็นเสมอไป การประเมินจึงต้องพิจารณาทั้งประเภทอาหาร อุณหภูมิ และระยะเวลาที่ได้รับผลกระทบ
เหตุการณ์นี้ยังเกี่ยวข้องกับ Cold Chain หรือห่วงโซ่ความเย็น ซึ่งเป็นระบบควบคุมอุณหภูมิของอาหารตั้งแต่โรงงานผลิต การจัดเก็บ การขนส่ง ศูนย์กระจายสินค้า ไปจนถึงตู้แช่ในร้านค้า หากขั้นตอนใดขั้นตอนหนึ่งล้มเหลว สินค้าก็อาจเสียหายก่อนถึงมือผู้บริโภค
พอมองมาถึงประเทศไทย เราคิดว่าเรื่องนี้ใกล้ตัวกว่าที่หลายคนคิดค่ะ
บ้านเรามีทั้งซูเปอร์มาร์เก็ต ร้านสะดวกซื้อ โรงงานแปรรูปอาหาร ห้องเย็น และอุตสาหกรรมส่งออกอาหารทะเลแช่แข็ง ซึ่งล้วนต้องพึ่งพาระบบควบคุมอุณหภูมิ ยิ่งประเทศไทยมีอากาศร้อนเกือบตลอดปี การรักษาห่วงโซ่ความเย็นให้มีประสิทธิภาพก็ยิ่งสำคัญ
ลองนึกภาพศูนย์กระจายสินค้าแช่แข็งขนาดใหญ่ที่เก็บอาหารมูลค่าหลายสิบล้านบาท หากระบบควบคุมถูกแทรกแซงในช่วงกลางคืนและไม่มีระบบแจ้งเตือนที่เป็นอิสระจากระบบหลัก กว่าจะตรวจพบความผิดปกติก็อาจผ่านไปหลายชั่วโมงแล้ว
ความเสียหายอาจไม่ได้หยุดอยู่แค่สินค้าที่ต้องทิ้ง แต่ยังรวมถึงการส่งมอบที่ล่าช้า ร้านค้าปลายทางที่ไม่ได้รับสินค้าตามกำหนด และต้นทุนการจัดหาสินค้าทดแทนด้วย ทั้งนี้เป็นตัวอย่างสมมติเพื่อให้เห็นความเสี่ยง ไม่ใช่เหตุการณ์ที่ได้รับการยืนยันว่าเกิดขึ้นในประเทศไทยแล้ว
ในมุมการบริหารองค์กร เราคิดว่าบริษัทควรให้ความสำคัญกับความปลอดภัยของระบบ OT มากขึ้น ไม่ใช่ดูแลเฉพาะคอมพิวเตอร์ เซิร์ฟเวอร์ หรือข้อมูลลูกค้า แต่ต้องรวมถึงอุปกรณ์ควบคุมที่ใช้ในการดำเนินงานจริงด้วย
การจำกัดสิทธิ์เข้าถึงจากระยะไกล การแยกเครือข่ายควบคุมเครื่องจักรออกจากเครือข่ายทั่วไป การอัปเดตซอฟต์แวร์ และการมีระบบตรวจสอบอุณหภูมิสำรอง ล้วนช่วยลดความเสี่ยงได้
รวมถึงการมีแผน Business Continuity Management หรือ BCM เพื่อรับมือหากระบบหยุดทำงาน เช่น การย้ายสินค้าไปยังห้องเย็นสำรอง การประเมินความปลอดภัยอาหาร และการกู้คืนระบบให้กลับมาทำงานได้โดยเร็ว
เพราะในทางปฏิบัติ ไม่มีใครรับประกันได้ว่าระบบจะไม่ถูกโจมตีเลย สิ่งสำคัญจึงไม่ใช่แค่การป้องกัน แต่รวมถึงความสามารถในการตรวจพบความผิดปกติและจำกัดความเสียหายก่อนที่ปัญหาจะลุกลามด้วย
ความคิดเห็นส่วนตัว : Cybersecurity ในมุมผู้บริหาร
ส่วนตัวเราว่าเรื่องนี้น่าสนใจมากค่ะ เพราะมันทำให้เห็นว่าความเสี่ยงทางไซเบอร์ไม่ได้จบแค่ข้อมูลรั่วไหลหรือเงินถูกขโมยอีกต่อไป แต่สามารถกระทบการดำเนินธุรกิจได้โดยตรง อย่างกรณีซูเปอร์มาร์เก็ตในยุโรป แค่ระบบทำความเย็นถูกแทรกแซง ก็ทำให้สินค้าจำนวนมากเสียหายและเกิดต้นทุนตามมาแล้ว
ทุกวันนี้ธุรกิจพึ่งพาระบบดิจิทัลมากขึ้น ทั้งเครื่องจักรอัตโนมัติ ระบบควบคุมจากระยะไกล และอุปกรณ์ที่เชื่อมต่อผ่านเครือข่าย ซึ่งช่วยเพิ่มประสิทธิภาพได้มาก แต่ในขณะเดียวกันก็ทำให้ Cybersecurity กลายเป็นเรื่องที่ผู้บริหารมองข้ามไม่ได้
ในมุมของการบริหาร เราคิดว่าสิ่งสำคัญไม่ใช่การลงทุนซื้อระบบป้องกันที่แพงที่สุด แต่ต้องรู้ก่อนว่าธุรกิจของตัวเองพึ่งพาระบบอะไรบ้าง ระบบไหนสำคัญที่สุด และหากหยุดทำงานขึ้นมาจะเสียหายมากแค่ไหน เพราะระบบที่มีมูลค่าไม่สูงนัก อาจสร้างความเสียหายมหาศาลได้หากเป็นจุดสำคัญของการดำเนินงาน
อีกเรื่องที่เราให้ความสำคัญคือการเตรียมรับมือกับเหตุการณ์จริง สมมติว่าระบบห้องเย็นถูกโจมตีตอนตีสอง ใครจะได้รับแจ้งเตือน ใครมีอำนาจตัดสินใจย้ายสินค้า และจะใช้เวลานานแค่ไหนกว่าจะกู้คืนระบบได้ คำถามเหล่านี้ควรมีคำตอบตั้งแต่ก่อนเกิดเหตุ ไม่ใช่รอให้เกิดปัญหาแล้วค่อยประชุมหาทางออก
นอกจากนี้ ผู้บริหารควรให้ความสำคัญกับการทดสอบแผนรับมือด้วย เพราะการมี Business Continuity Plan อยู่ในเอกสารไม่ได้หมายความว่าองค์กรจะทำได้จริงเสมอไป ต้องมีการซ้อม ทดสอบระบบสำรอง และตรวจสอบว่าผู้รับผิดชอบแต่ละฝ่ายสามารถทำงานร่วมกันได้เมื่อเกิดเหตุฉุกเฉิน
อีกจุดที่ไม่ควรมองข้ามคือผู้ให้บริการภายนอก เพราะเครื่องจักรและระบบควบคุมจำนวนมากมีบริษัทอื่นเข้ามาดูแลหรือเข้าถึงจากระยะไกลได้ องค์กรจึงควรรู้ว่าใครมีสิทธิ์เข้าถึงระบบสำคัญบ้าง และมีการควบคุมสิทธิ์เหล่านั้นอย่างเหมาะสมหรือไม่
สำหรับประเทศไทย เราว่าเรื่องนี้ใกล้ตัวกว่าที่คิด เพราะเรามีทั้งโรงงานแปรรูปอาหาร ห้องเย็น ศูนย์กระจายสินค้า และอุตสาหกรรมส่งออกที่ต้องพึ่งพาระบบควบคุมอุณหภูมิ หากระบบสำคัญของผู้ประกอบการรายใหญ่เกิดปัญหา ผลกระทบอาจส่งต่อไปถึงผู้ผลิต ผู้ขนส่ง และคู่ค้าได้ด้วย
เราเลยมองว่า Cybersecurity ไม่ควรเป็นเพียงหน้าที่ของฝ่าย IT แต่ควรเป็นส่วนหนึ่งของการบริหารความเสี่ยงองค์กร เพราะเมื่อระบบถูกโจมตี ความเสียหายไม่ได้ปรากฏอยู่แค่ในรายงานทางเทคนิค แต่อาจไปปรากฏในต้นทุน รายได้ และผลประกอบการของบริษัทด้วย
สำหรับเรา ผู้บริหารที่เก่งไม่จำเป็นต้องรู้รายละเอียดทางเทคนิคทุกอย่าง แต่ต้องรู้ว่าธุรกิจของตัวเองเปราะบางตรงไหน ควรลงทุนป้องกันอะไรเป็นอันดับแรก และหากเกิดเหตุขึ้นจริง จะทำอย่างไรให้ธุรกิจเสียหายน้อยที่สุด
สุดท้ายแล้ว ข่าวนี้ทำให้เราคิดว่า คำถามสำคัญสำหรับผู้บริหารอาจไม่ใช่แค่ว่า “ระบบของเราปลอดภัยแค่ไหน” แต่ควรถามต่อว่า “ถ้าระบบสำคัญถูกโจมตีพรุ่งนี้ เราจะรู้ตัวเร็วแค่ไหน และธุรกิจจะกลับมาดำเนินงานได้เมื่อไร”
เพราะในโลกธุรกิจ ความเสี่ยงบางอย่างอาจป้องกันไม่ได้ทั้งหมด แต่การเตรียมพร้อมที่ดีสามารถสร้างความแตกต่างอย่างมากระหว่างเหตุขัดข้องที่จัดการได้ กับความเสียหายที่ลุกลามจนกระทบทั้งองค์กรค่ะ
แฮ็กเกอร์ไม่ต้องปล้นร้าน แค่เล่นงานตู้แช่ก็ทำซูเปอร์มาร์เก็ตยุโรปเสียหายได้แล้ว
ภาพที่ 1 พนักงานทิ้งอาหารที่สวีเดน
ภาพจากร้าน ICA Kvantum เมือง Sjöbo ประเทศสวีเดน วันที่ 2 พฤศจิกายน 2026 แสดงพนักงานกำลังทิ้งอาหารที่เสียหายจากเหตุระบบทำความเย็นถูกโจมตี
อ่านข่าวจาก Reuters กับ AP เมื่อวันที่ 2 พฤศจิกายนที่ผ่านมาแล้วรู้สึกว่าน่าสนใจมากค่ะ เพราะปกติเวลาได้ยินเรื่องแฮ็กเกอร์ เรามักจะนึกถึงข้อมูลลูกค้ารั่วไหล บัญชีธนาคารถูกเจาะ หรือบริษัทถูกเรียกค่าไถ่ แต่ครั้งนี้สิ่งที่ถูกโจมตีกลับเป็นระบบตู้เย็นและตู้แช่ในซูเปอร์มาร์เก็ตหลายประเทศของยุโรป
แฮ็กเกอร์ไม่ต้องเข้าไปในร้าน ไม่ต้องแตะต้องสินค้า แต่สามารถทำให้ร้านค้าต้องนำอาหารจำนวนมากออกจากการจำหน่าย บางแห่งต้องทิ้งสินค้าเพราะไม่สามารถรับรองความปลอดภัยได้อีกต่อไป
เหตุการณ์เกิดขึ้นช่วงวันที่ 1–2 พฤศจิกายน 2026 มีรายงานความผิดปกติของระบบทำความเย็นจากหลายประเทศ ทั้งสวีเดน เบลเยียม ลักเซมเบิร์ก ไอร์แลนด์ และเอสโตเนีย รวมถึงรายงานจากประเทศอื่น ๆ ในยุโรป แม้ไม่ใช่ทุกกรณีที่ยืนยันแล้วว่าเกิดจากการโจมตีทางไซเบอร์ก็ตาม
ที่สวีเดน ผู้จัดการร้าน ICA แห่งหนึ่งในกรุงสตอกโฮล์มให้สัมภาษณ์ Reuters ว่าเหตุการณ์เริ่มขึ้นประมาณตีสอง แต่กว่าจะตรวจพบความผิดปกติก็ผ่านไปหลายชั่วโมงแล้ว โดยมีรายงานว่าระบบตู้แช่ถูกปรับอุณหภูมิสูงถึง 50 องศาเซลเซียส ส่วนร้าน ICA Kvantum ในเมือง Sjöbo ก็พบปัญหาคล้ายกัน
ตัวเลข 50 องศาตรงนี้เป็นค่าที่รายงานจากระบบควบคุมหรือการตั้งค่าในบางร้านนะคะ ไม่ได้หมายความว่าอาหารทุกชิ้นร้อนถึง 50 องศาจริงทั้งหมด แต่หากระบบทำความเย็นไม่สามารถรักษาอุณหภูมิที่เหมาะสมได้นานพอ อาหารบางประเภทก็อาจไม่ปลอดภัยสำหรับการจำหน่ายแล้ว
ทางเบลเยียม ร้าน Delhaize ได้รับผลกระทบหลายสิบสาขา ขณะที่ Carrefour ยืนยันว่ามีร้านได้รับผลกระทบ 15 แห่ง ส่วนในไอร์แลนด์ บริษัท Musgrave รายงานว่าระบบทำความเย็นของร้าน SuperValu 13 แห่งได้รับผลกระทบ และต้องนำสินค้าบางรายการออกจากการจำหน่าย
เรื่องนี้ทำให้เห็นว่าการโจมตีทางไซเบอร์ไม่ได้จำกัดอยู่แค่คอมพิวเตอร์หรือข้อมูลอีกต่อไป เพราะตู้แช่ในซูเปอร์มาร์เก็ตขนาดใหญ่ทุกวันนี้มีระบบควบคุมส่วนกลางที่สามารถตรวจสอบอุณหภูมิ ปรับการทำงาน และแจ้งเตือนความผิดปกติผ่านเครือข่ายได้
ระบบแบบนี้ช่วยให้ธุรกิจบริหารจัดการได้สะดวกขึ้นมาก แต่หากมีช่องโหว่หรือเปิดให้เข้าถึงจากภายนอกโดยไม่มีการป้องกันที่เพียงพอ ก็อาจกลายเป็นช่องทางให้ผู้โจมตีเข้ามาเปลี่ยนการทำงานของอุปกรณ์ได้เช่นกัน
ในทางเทคนิค ระบบลักษณะนี้จัดอยู่ในกลุ่ม Operational Technology หรือ OT ซึ่งเป็นเทคโนโลยีที่ใช้ควบคุมเครื่องจักรและกระบวนการทำงานจริง เช่น ระบบทำความเย็น ระบบไฟฟ้า หรือเครื่องจักรในโรงงาน
ต่างจากระบบ IT ที่เราคุ้นเคยกัน เพราะหากระบบอีเมลถูกโจมตี พนักงานอาจส่งข้อความไม่ได้หรือข้อมูลอาจรั่วไหล แต่ถ้าระบบ OT ถูกแทรกแซง ผลกระทบอาจเกิดขึ้นกับเครื่องจักร สินค้า และกระบวนการผลิตโดยตรง
มีรายละเอียดที่น่าสนใจจากเบลเยียม Stephan Moelans ผู้บริหารบริษัท Sabcobel ซึ่งดูแลระบบทำความเย็นให้ร้านค้าหลายแห่ง อธิบายว่าผู้โจมตีสามารถสั่งให้อุปกรณ์บางส่วนเข้าสู่ Defrost Mode หรือโหมดละลายน้ำแข็งได้
ปกติโหมดนี้เป็นส่วนหนึ่งของการทำงานของระบบทำความเย็นอยู่แล้ว แต่หากถูกสั่งให้ทำงานผิดเวลาหรือนานเกินไป อุณหภูมิภายในตู้ก็อาจสูงขึ้นจนกระทบต่อสินค้า
ตรงนี้เราว่าน่าสนใจมาก เพราะแฮ็กเกอร์ไม่จำเป็นต้องทำให้เครื่องจักรพังเสมอไป บางครั้งแค่สั่งให้อุปกรณ์ทำสิ่งที่มันทำได้ตามปกติ แต่ทำผิดเวลาและผิดเงื่อนไข ก็สร้างความเสียหายได้แล้ว อย่างไรก็ตาม วิธีนี้เป็นรายละเอียดที่มีรายงานจากบางระบบในเบลเยียม ไม่ใช่ข้อสรุปว่าทุกร้านถูกโจมตีด้วยวิธีเดียวกัน
อีกประเด็นคือเรื่องซอฟต์แวร์ควบคุมอุปกรณ์ บริษัท Danfoss จากเดนมาร์ก ซึ่งมีเทคโนโลยีเกี่ยวข้องกับระบบทำความเย็นบางแห่ง ระบุถึงปัญหาของอุปกรณ์ที่ไม่ได้รับการอัปเดตซอฟต์แวร์ตามคำแนะนำ
เรื่องนี้เป็นปัญหาที่พบได้ในภาคอุตสาหกรรม เครื่องจักรบางอย่างใช้งานได้เป็นสิบปี ตราบใดที่ยังทำงานได้ดี บริษัทก็อาจไม่มีเหตุผลให้เปลี่ยนใหม่ แต่เครื่องจักรที่ยังทำงานได้ไม่ได้หมายความว่าซอฟต์แวร์ควบคุมจะปลอดภัยเสมอไป โดยเฉพาะระบบที่ไม่ได้รับการแก้ไขช่องโหว่มานานแล้ว
ก่อนหน้านี้ในเดือนตุลาคม ฝรั่งเศสก็มีรายงานการโจมตีระบบทำความเย็นของร้านค้าหลายแห่งเช่นกัน แต่จนถึงวันที่ 3 พฤศจิกายน ยังไม่มีการยืนยันว่าเหตุการณ์ทั้งหมดเกี่ยวข้องกับผู้โจมตีกลุ่มเดียวกัน และยังไม่สามารถระบุแรงจูงใจที่แท้จริงได้
ถ้ามองในมุมธุรกิจ ความเสียหายจากเหตุการณ์นี้ไม่ได้มีแค่ค่าซ่อมระบบค่ะ
Reuters รายงานกรณีร้านขายเนื้อ De Laet & Van Haver ในเบลเยียม เจ้าของร้านเล่าว่าได้รับแจ้งปัญหาตั้งแต่ช่วงตีสามครึ่ง เมื่อไปถึงพบว่าอุณหภูมิในตู้สูงถึง 18 องศาเซลเซียส และต้องสูญเสียเนื้อสัตว์มูลค่าประมาณ 15,000 ยูโร ซึ่งเป็นความเสียหายที่เจ้าของร้านประเมินจากเหตุการณ์ครั้งนี้
ภาพที่ 2 ซูเปอร์มาร์เก็ต Delhaize ในเบลเยียม
AFP เผยแพร่ภาพประกอบข่าวร้าน Delhaize ในเบลเยียมที่ได้รับผลกระทบจากเหตุโจมตีระบบทำความเย็น
สำหรับธุรกิจอาหาร ความเสียหายอาจรวมถึงสินค้าที่ต้องทิ้ง ค่าแรงพนักงาน ค่าเติมสินค้าใหม่ และรายได้ที่หายไปในช่วงที่ไม่สามารถจำหน่ายสินค้าได้
ที่สำคัญ อาหารบางประเภทหากเก็บรักษาในอุณหภูมิไม่เหมาะสมเป็นเวลานาน อาจเพิ่มความเสี่ยงจากการเจริญเติบโตของจุลินทรีย์ได้ และอาหารที่ไม่ปลอดภัยก็ไม่ได้จำเป็นต้องมีกลิ่นหรือสีผิดปกติให้เห็นเสมอไป การประเมินจึงต้องพิจารณาทั้งประเภทอาหาร อุณหภูมิ และระยะเวลาที่ได้รับผลกระทบ
เหตุการณ์นี้ยังเกี่ยวข้องกับ Cold Chain หรือห่วงโซ่ความเย็น ซึ่งเป็นระบบควบคุมอุณหภูมิของอาหารตั้งแต่โรงงานผลิต การจัดเก็บ การขนส่ง ศูนย์กระจายสินค้า ไปจนถึงตู้แช่ในร้านค้า หากขั้นตอนใดขั้นตอนหนึ่งล้มเหลว สินค้าก็อาจเสียหายก่อนถึงมือผู้บริโภค
พอมองมาถึงประเทศไทย เราคิดว่าเรื่องนี้ใกล้ตัวกว่าที่หลายคนคิดค่ะ
บ้านเรามีทั้งซูเปอร์มาร์เก็ต ร้านสะดวกซื้อ โรงงานแปรรูปอาหาร ห้องเย็น และอุตสาหกรรมส่งออกอาหารทะเลแช่แข็ง ซึ่งล้วนต้องพึ่งพาระบบควบคุมอุณหภูมิ ยิ่งประเทศไทยมีอากาศร้อนเกือบตลอดปี การรักษาห่วงโซ่ความเย็นให้มีประสิทธิภาพก็ยิ่งสำคัญ
ลองนึกภาพศูนย์กระจายสินค้าแช่แข็งขนาดใหญ่ที่เก็บอาหารมูลค่าหลายสิบล้านบาท หากระบบควบคุมถูกแทรกแซงในช่วงกลางคืนและไม่มีระบบแจ้งเตือนที่เป็นอิสระจากระบบหลัก กว่าจะตรวจพบความผิดปกติก็อาจผ่านไปหลายชั่วโมงแล้ว
ความเสียหายอาจไม่ได้หยุดอยู่แค่สินค้าที่ต้องทิ้ง แต่ยังรวมถึงการส่งมอบที่ล่าช้า ร้านค้าปลายทางที่ไม่ได้รับสินค้าตามกำหนด และต้นทุนการจัดหาสินค้าทดแทนด้วย ทั้งนี้เป็นตัวอย่างสมมติเพื่อให้เห็นความเสี่ยง ไม่ใช่เหตุการณ์ที่ได้รับการยืนยันว่าเกิดขึ้นในประเทศไทยแล้ว
ในมุมการบริหารองค์กร เราคิดว่าบริษัทควรให้ความสำคัญกับความปลอดภัยของระบบ OT มากขึ้น ไม่ใช่ดูแลเฉพาะคอมพิวเตอร์ เซิร์ฟเวอร์ หรือข้อมูลลูกค้า แต่ต้องรวมถึงอุปกรณ์ควบคุมที่ใช้ในการดำเนินงานจริงด้วย
การจำกัดสิทธิ์เข้าถึงจากระยะไกล การแยกเครือข่ายควบคุมเครื่องจักรออกจากเครือข่ายทั่วไป การอัปเดตซอฟต์แวร์ และการมีระบบตรวจสอบอุณหภูมิสำรอง ล้วนช่วยลดความเสี่ยงได้
รวมถึงการมีแผน Business Continuity Management หรือ BCM เพื่อรับมือหากระบบหยุดทำงาน เช่น การย้ายสินค้าไปยังห้องเย็นสำรอง การประเมินความปลอดภัยอาหาร และการกู้คืนระบบให้กลับมาทำงานได้โดยเร็ว
เพราะในทางปฏิบัติ ไม่มีใครรับประกันได้ว่าระบบจะไม่ถูกโจมตีเลย สิ่งสำคัญจึงไม่ใช่แค่การป้องกัน แต่รวมถึงความสามารถในการตรวจพบความผิดปกติและจำกัดความเสียหายก่อนที่ปัญหาจะลุกลามด้วย
ความคิดเห็นส่วนตัว : Cybersecurity ในมุมผู้บริหาร
ส่วนตัวเราว่าเรื่องนี้น่าสนใจมากค่ะ เพราะมันทำให้เห็นว่าความเสี่ยงทางไซเบอร์ไม่ได้จบแค่ข้อมูลรั่วไหลหรือเงินถูกขโมยอีกต่อไป แต่สามารถกระทบการดำเนินธุรกิจได้โดยตรง อย่างกรณีซูเปอร์มาร์เก็ตในยุโรป แค่ระบบทำความเย็นถูกแทรกแซง ก็ทำให้สินค้าจำนวนมากเสียหายและเกิดต้นทุนตามมาแล้ว
ทุกวันนี้ธุรกิจพึ่งพาระบบดิจิทัลมากขึ้น ทั้งเครื่องจักรอัตโนมัติ ระบบควบคุมจากระยะไกล และอุปกรณ์ที่เชื่อมต่อผ่านเครือข่าย ซึ่งช่วยเพิ่มประสิทธิภาพได้มาก แต่ในขณะเดียวกันก็ทำให้ Cybersecurity กลายเป็นเรื่องที่ผู้บริหารมองข้ามไม่ได้
ในมุมของการบริหาร เราคิดว่าสิ่งสำคัญไม่ใช่การลงทุนซื้อระบบป้องกันที่แพงที่สุด แต่ต้องรู้ก่อนว่าธุรกิจของตัวเองพึ่งพาระบบอะไรบ้าง ระบบไหนสำคัญที่สุด และหากหยุดทำงานขึ้นมาจะเสียหายมากแค่ไหน เพราะระบบที่มีมูลค่าไม่สูงนัก อาจสร้างความเสียหายมหาศาลได้หากเป็นจุดสำคัญของการดำเนินงาน
อีกเรื่องที่เราให้ความสำคัญคือการเตรียมรับมือกับเหตุการณ์จริง สมมติว่าระบบห้องเย็นถูกโจมตีตอนตีสอง ใครจะได้รับแจ้งเตือน ใครมีอำนาจตัดสินใจย้ายสินค้า และจะใช้เวลานานแค่ไหนกว่าจะกู้คืนระบบได้ คำถามเหล่านี้ควรมีคำตอบตั้งแต่ก่อนเกิดเหตุ ไม่ใช่รอให้เกิดปัญหาแล้วค่อยประชุมหาทางออก
นอกจากนี้ ผู้บริหารควรให้ความสำคัญกับการทดสอบแผนรับมือด้วย เพราะการมี Business Continuity Plan อยู่ในเอกสารไม่ได้หมายความว่าองค์กรจะทำได้จริงเสมอไป ต้องมีการซ้อม ทดสอบระบบสำรอง และตรวจสอบว่าผู้รับผิดชอบแต่ละฝ่ายสามารถทำงานร่วมกันได้เมื่อเกิดเหตุฉุกเฉิน
อีกจุดที่ไม่ควรมองข้ามคือผู้ให้บริการภายนอก เพราะเครื่องจักรและระบบควบคุมจำนวนมากมีบริษัทอื่นเข้ามาดูแลหรือเข้าถึงจากระยะไกลได้ องค์กรจึงควรรู้ว่าใครมีสิทธิ์เข้าถึงระบบสำคัญบ้าง และมีการควบคุมสิทธิ์เหล่านั้นอย่างเหมาะสมหรือไม่
สำหรับประเทศไทย เราว่าเรื่องนี้ใกล้ตัวกว่าที่คิด เพราะเรามีทั้งโรงงานแปรรูปอาหาร ห้องเย็น ศูนย์กระจายสินค้า และอุตสาหกรรมส่งออกที่ต้องพึ่งพาระบบควบคุมอุณหภูมิ หากระบบสำคัญของผู้ประกอบการรายใหญ่เกิดปัญหา ผลกระทบอาจส่งต่อไปถึงผู้ผลิต ผู้ขนส่ง และคู่ค้าได้ด้วย
เราเลยมองว่า Cybersecurity ไม่ควรเป็นเพียงหน้าที่ของฝ่าย IT แต่ควรเป็นส่วนหนึ่งของการบริหารความเสี่ยงองค์กร เพราะเมื่อระบบถูกโจมตี ความเสียหายไม่ได้ปรากฏอยู่แค่ในรายงานทางเทคนิค แต่อาจไปปรากฏในต้นทุน รายได้ และผลประกอบการของบริษัทด้วย
สำหรับเรา ผู้บริหารที่เก่งไม่จำเป็นต้องรู้รายละเอียดทางเทคนิคทุกอย่าง แต่ต้องรู้ว่าธุรกิจของตัวเองเปราะบางตรงไหน ควรลงทุนป้องกันอะไรเป็นอันดับแรก และหากเกิดเหตุขึ้นจริง จะทำอย่างไรให้ธุรกิจเสียหายน้อยที่สุด
สุดท้ายแล้ว ข่าวนี้ทำให้เราคิดว่า คำถามสำคัญสำหรับผู้บริหารอาจไม่ใช่แค่ว่า “ระบบของเราปลอดภัยแค่ไหน” แต่ควรถามต่อว่า “ถ้าระบบสำคัญถูกโจมตีพรุ่งนี้ เราจะรู้ตัวเร็วแค่ไหน และธุรกิจจะกลับมาดำเนินงานได้เมื่อไร”
เพราะในโลกธุรกิจ ความเสี่ยงบางอย่างอาจป้องกันไม่ได้ทั้งหมด แต่การเตรียมพร้อมที่ดีสามารถสร้างความแตกต่างอย่างมากระหว่างเหตุขัดข้องที่จัดการได้ กับความเสียหายที่ลุกลามจนกระทบทั้งองค์กรค่ะ