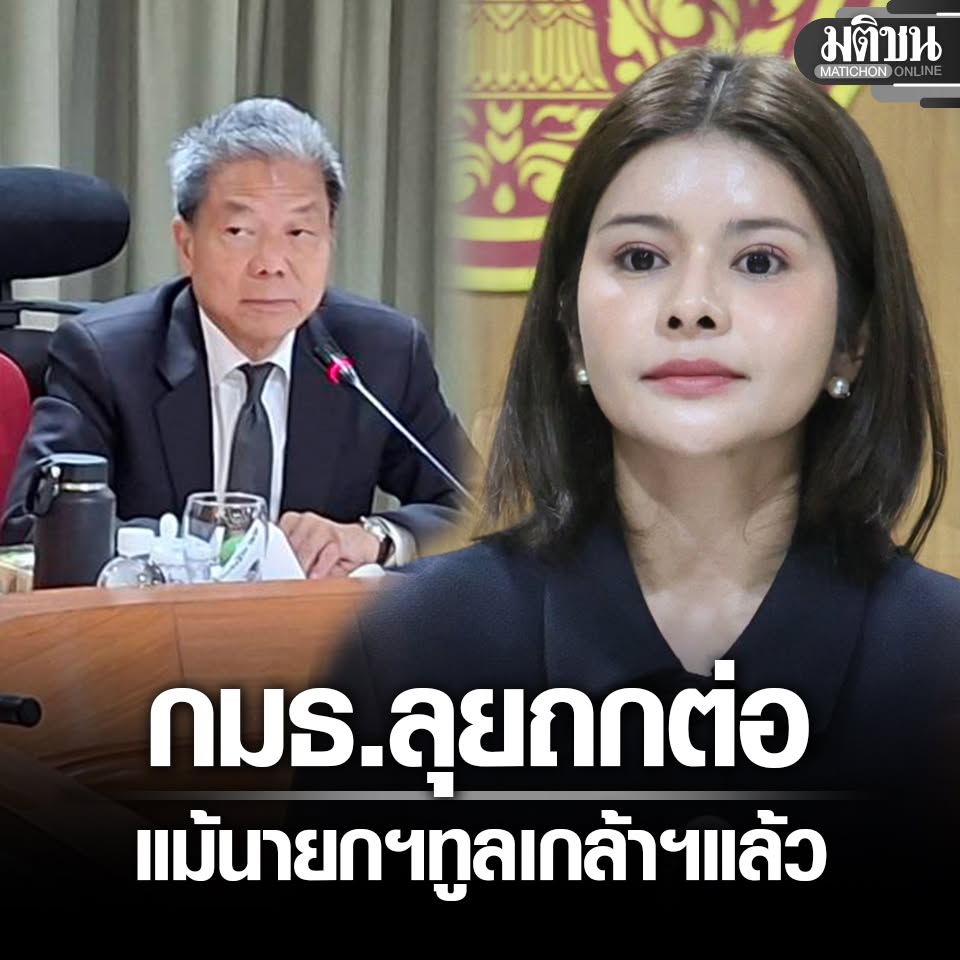
กมธ.พัฒนาการเมือง ลุยถกต่อ ปมเงินเดือน-สวัสดิการ นพ.สรณ ข้องใจ ดึงดันเซ็นโครงการ 5.6 พันล.
.
.
‘สภาคุ้มครองผู้บริโภค’ ร้อง ‘กมธ.พัฒนาการเมือง’ สอบปม ‘นพ.สรณ’ หลังกรรมการสรรหามีมติขาดคุณสมบัตินั่งประธาน กสทช. ด้าน ‘ภคมน’ จ่อพิจารณา 13 ส.ค.นี้ คืนเงินเดือน-ดึงดันเซ็นโครงการ 5.6 พันล้านบาท
.
เมื่อเวลา 13.00 น. วันที่ 11 สิงหาคม ที่รัฐสภา น.ส.ภคมน หนุนอนันต์ สส.บัญชีรายชื่อ พรรคประชาชน (ปชน.) ในฐานะประธานคณะกรรมาธิการ (กมธ.) การพัฒนาการเมือง การสื่อสารมวลชน และการมีส่วนร่วมของประชาชน สภาผู้แทนราษฎร รับยื่นหนังสือจาก น.ส.สุจิตรา สมปาน ผู้ช่วยเลขานุการอนุกรรมการด้านการสื่อสารโทรคมนาคมและเทคโนโลยีสารสนเทศ สภาคุ้มครองผู้บริโภค เพื่อขอให้ตรวจสอบการทำหน้าที่ของ นพ.สรณ บุญใบชัยพฤกษ์ หลังกรรมการสรรหามีมติให้ขาดคุณสมบัติ
.
โดย น.ส.สุจิตรา กล่าวว่า จากมติดังกล่าว พวกตนจึงมายื่นหนังสือเพื่อขอให้กมธ.ฯ ตรวจสอบข้อเท็จจริง 4 ประเด็น ภายหลังคณะกรรมการสรรหากทสช. มีมติให้ นพ.สรณไม่มีคุณสมบัติดำรงตำแหน่งประธานกสทช. ได้แก่ 1.เลขาธิการและเจ้าหน้าที่กสทช. ให้นพ.สรณ ร่วมประชุมบอร์ดกทสช. ในวันที่ 27 กรกฎาคม และวันที่ 5-6 สิงหาคม โดยไม่ดำเนินการยับยั้ง และนพ.สรณ เข้าร่วมประชุมถือว่าผิดตามประมวลกฎหมายอาญามาตรา 157 ละเว้นและปฏิบัติหน้าที่โดยมิชอบหรือไม่
.
น.ส.สุจิตรา กล่าวต่อว่า 2.ภายหลังนพ.สรณได้รับความเห็นชอบจากวุฒิสภาแล้ว นพ.สรณ ยังปฏิบัติหน้าที่เป็นนายแพทย์ได้รับค่าตอบแทนรายชั่วโมง จนถึงวันที่ 12 เมษายน 2565 ถือเป็นการแจ้งข้อความอันเป็นเท็จต่อประธานวุฒิสภา ถือเป็นการกระทำความผิดตามประมาลกฎหมายอาญามาตรา 137 หรือไม่
.
น.ส.สุจิตรา กล่าวด้วยว่า 3. การที่นพ.สรณ ยังได้รับค่าตอบแทนนายแพทย์เป็นรายชั่วโมง เป็นการประกอบวิชาชีพ หรือประกอบอาชีพอื่นใด ฝ่าฝืนพ.ร.บ.กทสช. มาตรา8(3) ประกอบมาตรา 18 หรือไม่ และ 4. ภายหลังกรรมการสรรหามีมติ แต่นายกรัฐมนตรีไม่สั่งให้ นพ.สรณ หยุดปฏิบัติหน้าที่ เป็นเหตุให้การประชุมกสทช. เมื่อวันที่27 กรกฎาคม และวันที่ 5-6 สิงหาคม ไม่สามารถดำเนินการประชุมได้ ถือเป็นการละเว้นการกระทำที่ขัดต่อกฎหมายที่เกี่ยวข้องและรัฐธรรมนูญ หรือไม่ อย่างไร
.
ด้าน น.ส.ภคมน กล่าวว่า กมธ.จะพิจารณาเรื่องดังกล่าวในการประชุมวันที่ 13 สิงหาคม โดยจะตรวจสอบประเด็นภายหลังมีมติว่านพ.สรณขาดคุณสมบัติ รวมถึงพิจารณาว่าเงินเดือนและสวัสดิการต่างๆ ที่ได้รับจะต้องมีการชดเชยย้อนหลังหรือไม่ อย่างไรก็ตาม แม้นายกรัฐมนตรีจะได้ลงนามทูลเกล้าฯ มติของคณะกรรมการสรรหาไปแล้ว แต่การดำเนินการจะเสร็จสิ้นเมื่อมีพระบรมราชโองการโปรดเกล้าฯ ถอดถอน
.
น.ส.ภคมน กล่าวว่า นอกจากนี้ กมธ.จะพิจารณาว่าเหตุใด นพ.สรณ จึงดึงดันที่จะลงนามโครงการกองทุน USO วงเงินประมาณ 5.6 พันล้านบาท โดยมีข้อสังเกตว่าโครงการดังกล่าวเดิมมีรัฐวิสาหกิจเป็นผู้ชนะการประมูล แต่มีการยกเลิกและเปลี่ยนโครงการ ก่อนที่ USO จะได้รับงาน
.
.
ปชน. เสนอ 5 ทางแก้ข้อมูลภาครัฐรั่วไหล ไม่ให้ปชช.ตกอยู่ในความเสี่ยง ชี้ควรบังคับรีเซ็ตรหัสทุกครั้ง
https://www.matichon.co.th/politics/news_5842206
.
“ปชน.”เสนอทางแก้ข้อมูลภาครัฐรั่วไหล ไม่ให้ปชช.ตกอยู่ในความเสี่ยง ถูกแฮกเกอร์ สแกมเมอร์ ชี้ควรบังคับรีเซ็ตรหัสทุกครั้ง “ธีระชาติ” แนะรวมระบบไว้ที่ส่วนกลาง แฉในอนุงบฯ กรมการปกครอง เสนอ 5 โครงการ แต่มี Firewall 12 ตัว ส่วนกรมทางหลวง ของบรักษาความปลอดภัยทางคอมฯ 315 ล้าน แต่เอาแม่ข่ายไปตั้งไว้หน้าห้องน้ำ ทำให้คนอื่นเข้าถึงง่าย
.
เมื่อวันที่ 11 สิงหาคม เวลา 10.00 น. ที่รัฐสภา พรรคประชาชน นำโดยนาย
อิสริยะ ไพรีพ่ายฤทธิ์ นาย
ภาวุธ พงษ์วิทยภานุ ส.ส.บัญชีรายชื่อ และนาย
ธีระชาติ ก่อตระกูล คณะทำงานผู้นำฝ่ายค้านในสภาผู้แทนราษฎร ในฐานะคณะอนุกรรมาธิการครุภัณฑ์ ICT และทุนหมุนเวียน ร่วมกันแถลงข่าวเรื่องข้อมูลส่วนบุคคลที่รั่วไหล
.
นาย
อิสริยะ กล่าวว่า จากกรณีข้อมูลส่วนบุคคลจากหน่วยงานภาครัฐรั่วไหลในช่วงสัปดาห์ที่ผ่านมา กรณีที่เกิดขึ้นนี้มีลักษณะแตกต่างออกไป ในทางเทคนิคกรณีดังกล่าวเป็นการรั่วไหลของข้อมูลสำหรับยืนยันตัวตน หรือ การที่รหัสผ่านหลุด สาเหตุส่วนหนึ่งมาจากระบบเทคโนโลยีสารสนเทศของหน่วยงานภาครัฐไทยที่มีอยู่เป็นจำนวนมาก คาดว่ามีมากกว่า 1,000 ระบบ โดยแต่ละหน่วยงานต่างพัฒนาและบริหารจัดการระบบของตนเอง ขณะที่หลายระบบถูกใช้งานมานานกว่า 10 ปี ส่งผลให้มาตรการรักษาความปลอดภัยของบางระบบอาจไม่เพียงพอต่อภัยคุกคามทางไซเบอร์ในปัจจุบัน
.
นาย
อิสริยะ ยังกล่าวว่า ระบบเก่าหลายแห่งยังใช้เพียงชื่อผู้ใช้งาน (Username) และรหัสผ่าน (Password) ในการเข้าสู่ระบบ อีกทั้งบางระบบไม่มีการกำหนดระดับสิทธิ์ในการเข้าถึงข้อมูลอย่างเหมาะสม ส่งผลให้เจ้าหน้าที่ระดับปฏิบัติการหรือผู้ดูแลระบบทั่วไปอาจสามารถเข้าถึงข้อมูลได้ในระดับเดียวกับผู้บริหาร รวมถึงเจ้าหน้าที่ตามสำนักงานต่าง ๆ ที่อาจใช้รหัสผ่านเพียงชุดเดียวในการเข้าถึงข้อมูลสำคัญ เช่น ข้อมูลทะเบียนราษฎร์ ขณะเดียวกัน ยังพบความเสี่ยงจากพฤติกรรมการใช้รหัสผ่านของผู้ใช้งาน เช่น การเขียนรหัสผ่านไว้บริเวณโต๊ะทำงาน การแบ่งปันรหัสผ่านให้ผู้อื่น หรือการตั้งรหัสผ่านที่คาดเดาได้ง่าย
.
นาย
อิสริยะ กล่าวว่าสำหรับกรณีล่าสุด เข้าใจว่าอาจเริ่มต้นจากระบบฐานข้อมูลทะเบียนรถ ซึ่งเจ้าหน้าที่บางกลุ่ม เช่น เจ้าหน้าที่ด้านความมั่นคงหรือเจ้าหน้าที่สินเชื่อ สามารถเข้าถึงข้อมูลเกี่ยวกับทะเบียนรถและผู้ครอบครองรถได้ซึ่งสะท้อนให้เห็นว่าการรั่วไหลครั้งนี้อาจเกิดขึ้นจากหลายระบบที่เชื่อมโยงต่อเนื่องกัน สิ่งที่น่ากังวล คือ ข้อมูลที่รั่วไหลในครั้งนี้มีความอ่อนไหวสูง โดยเฉพาะข้อมูลทะเบียนราษฎร์ รวมถึงภาพถ่ายความละเอียดสูงที่ใช้ในการจัดทำบัตรประจำตัวประชาชน ซึ่งถูกจัดเก็บอยู่ในระบบของกรมการปกครอง ภาพดังกล่าวมีรายละเอียดมากกว่าภาพที่ปรากฏบนบัตรประจำตัวประชาชน และกรณีที่ปรากฏภาพของนายกรัฐมนตรีถูกเผยแพร่ออกมา ยิ่งสะท้อนให้เห็นถึงระดับความรุนแรงของปัญหา
.
“
สถานการณ์ดังกล่าวทำให้ข้อมูลส่วนบุคคลในชีวิตประจำวันของประชาชนไทยตกอยู่ในความเสี่ยงอย่างมาก เนื่องจากข้อมูลที่รั่วไหลอาจถูกแฮกเกอร์ สแกมเมอร์ หรือผู้ไม่หวังดีนำไปใช้สวมรอยเป็นบุคคลอื่น และอาจใช้ยืนยันตัวตนกับระบบของภาครัฐแทนเจ้าของข้อมูลตัวจริงได้ ซึ่งถือเป็นความเสี่ยงที่มีความร้ายแรงเมื่อข้อมูลรั่วไหลออกไปแล้ว การเรียกคืนข้อมูลหรือขอให้ผู้ที่ได้ข้อมูลไปลบข้อมูลทั้งหมดแทบเป็นไปไม่ได้”นาย
อิสริยะกล่าว
.
นาย
อิสริยะ กล่าวต่อว่า ขอเสนอแนวทางในการแก้ไข คือ1.หน่วยงานเจ้าของระบบที่พบหรือมีความเสี่ยงว่าข้อมูลรหัสผ่านรั่วไหล ควรบังคับรีเซ็ตรหัสผ่านของผู้ใช้งานทั้งหมดโดยทันที ซึ่งเป็นมาตรการมาตรฐานด้านความมั่นคงปลอดภัยไซเบอร์ที่ใช้กันทั่วไป
.
2. สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ซึ่งมีหน้าที่กำกับดูแลด้านความมั่นคงปลอดภัยไซเบอร์ของประเทศ ควรรวบรวมรายชื่อระบบเทคโนโลยีสารสนเทศของหน่วยงานภาครัฐทั้งหมด และเร่งดำเนินการตรวจสอบความมั่นคงปลอดภัยของระบบ (Security Audit) ว่าแต่ละระบบมีมาตรฐานด้านความปลอดภัยเพียงพอหรือไม่ ซึ่งการตรวจสอบดังกล่าวควรครอบคลุมถึงการบริหารจัดการสิทธิ์ของผู้ใช้งาน เช่น เจ้าหน้าที่ที่พ้นจากตำแหน่งหรือออกจากหน่วยงานแล้วยังสามารถเข้าสู่ระบบได้หรือไม่ และควรเปิดเผยความคืบหน้าการตรวจสอบ ในรูปแบบ Dashboard
.
3. กรณีข้อมูลส่วนบุคคลรั่วไหลอาจเกี่ยวข้องกับการปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล หรือ PDPA ซึ่งมีสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) เป็นหน่วยงานกำกับดูแล โดยที่ผ่านมาได้มีการบังคับใช้กฎหมายและดำเนินมาตรการกับภาคเอกชนในกรณีข้อมูลส่วนบุคคลรั่วไหลมาแล้วหลายกรณี ดังนั้นจึงคาดหวังให้ สคส. บังคับใช้มาตรฐานการกำกับดูแลและมาตรการตามกฎหมายกับหน่วยงานภาครัฐอย่างจริงจัง หน่วยงานภาครัฐและผู้บริหารหน่วยงานในฐานะผู้รับผิดชอบการบริหารจัดการข้อมูลจึงควรมีส่วนรับผิดชอบ และต้องเร่งปรับปรุงมาตรการคุ้มครองข้อมูลส่วนบุคคลให้มีความรัดกุมและได้มาตรฐานมากยิ่งขึ้น
.
ด้าน นาย
ภาวุธ กล่าวว่า สำหรับแนวทางแก้ไขปัญหาในระยะกลาง และระยะยาว คือ
.
1. กระทรวงดีอีควร ร่วมกับสกมช. กำหนดมาตรฐานกลางสำหรับการบริหารจัดการระบบและการยืนยันตัวตน เพื่อให้หน่วยงานภาครัฐถือปฏิบัติในแนวทางเดียวกัน มีมาตรฐานเดียวกัน เพื่อยกระดับความปลอดภัยของระบบภาครัฐในภาพรวม
.
2. เปลี่ยนจากระบบที่ใช้เพียงรหัสผ่านมาเป็นระบบการยืนยันตัวตนแบบหลายปัจจัย (Multi-Factor Authentication : MFA) เช่น รหัส OTP หรือรหัสพิเศษที่เปลี่ยนแปลงทุกครั้งในการเข้าสู่ระบบ หรือ การใช้แอพพลิเคชั่นยืนยันตัวตน เช่น Microsoft Authenticator หรือ Google Authenticator ทั้งนี้เพื่อป้องกันคนไม่หวังดีรู้ชื่อผู้ใช้ และพาสเวิร์ดแล้วสวมรอยแทนได้
.
3. ควรลดหรือยกเลิกการให้ประชาชนลงทะเบียนที่ต้องกรอกข้อมูลที่มีความอ่อนไหว เช่น ชื่อ- นามสกุล หมายเลขโทรศัพท์ หมายเลขบัตรประจำตัวประชาชน เลขหลังบัตรประจำตัวประชาชน โดยอาจใช้การยืนยันตัวตนผ่านระบบยืนยันตัวตนดิจิทัลกลางของภาครัฐ เช่น แอปพลิเคชัน ThaID ของกรมการปกครอง กระทรวงมหาดไทย หน่วยงานอื่นๆ จึงไม่ต้องเก็บข้อมูลที่อ่อนไหวซึ่งเสี่ยงต่อการรั่วไหลได้
.
4. ควรมีระบบกลางในการจัดเก็บบันทึกเหตุการณ์ หรือ Log ของการใช้งานระบบ ซึ่งสามารถตรวจสอบได้ว่าใครเป็นผู้เข้าระบบในแต่ละครั้ง ทั้งนี้ ข้อมูล Log ดังกล่าวต้องได้รับการป้องกันไม่ให้สามารถแก้ไขหรือลบได้โดยง่าย
.
“
ที่ผ่านมา เมื่อแฮกเกอร์หรือผู้ไม่หวังดีเข้าสู่ระบบ อาจมีการลบบันทึกการใช้งานเพื่อปกปิดร่องรอย ขณะที่บางระบบอาจไม่มีการจัดเก็บข้อมูล Log อย่างเพียงพอ ทำให้ไม่สามารถตรวจสอบย้อนหลังได้ว่าใครเข้าสู่ระบบ เมื่อใด หรือดำเนินการใดกับข้อมูล ดังนั้น การจัดเก็บ Log อย่างเป็นระบบและปลอดภัยจึงมีความสำคัญต่อการตรวจสอบและติดตามเหตุการณ์ด้านความมั่นคงปลอดภัยไซเบอร์” นาย
ภาวุธ กล่าว
.
นาย
ภาวุธ กล่าวอีกว่า และ 5. สกมช.และหน่วยงานภาครัฐควรมีกระบวนการส่งเสริมให้เกิดการตรวจสอบช่องโหว่ของระบบอย่างต่อเนื่อง โดยใช้แนวคิด “
Bug Bounty” หรือโครงการให้รางวัลแก่ผู้ค้นพบและแจ้งช่องโหว่ของระบบมาใช้ ซึ่งต้องกำหนดช่องทางและหลักเกณฑ์ที่ชัดเจน เพื่อเปิดโอกาสให้นักวิจัยด้านความปลอดภัย ผู้เชี่ยวชาญ หรือประชาชนที่ตรวจพบช่องโหว่สามารถแจ้งข้อมูลแก่หน่วยงานได้อย่างถูกต้องและปลอดภัย ส่วนการตอบแทนอาจมีหลายแบบ เช่น มอบประกาศนียบัตร การประกาศยกย่อง หรือการให้เงินรางวัลตามระดับความรุนแรงของช่องโหว่
.
ขณะที่นาย
ธีระชาติ กล่าวว่า เป็นไปได้ยากที่ระบบของภาครัฐจะมีความมั่นคงปลอดภัย หากยังคงมีช่องทางเข้าสู่ระบบจำนวนมาก เปรียบเสมือนการทิ้งกุญแจไว้นับแสนดอก แล้วเปิดประตูไว้นับหมื่นบานให้บุคคลสามารถเข้าถึงระบบได้โดยง่าย ทั้งที่ภาคเอกชนมีแนวทางและมาตรการด้านความมั่นคงปลอดภัยที่สามารถนำมาเป็นตัวอย่างได้ อย่างไก็ตามภาครัฐอาจยังไม่ได้ให้ความสำคัญกับการนำบุคลากรที่มีความรู้และความเชี่ยวชาญเฉพาะทางเข้ามาปฏิบัติงานให้ตรงกับสายงานอย่างเพียงพอ
JJNY : กมธ.ลุยถกต่อปมนพ.สรณ ข้องใจดันเซ็นโครงการ│ปชน.เสนอ 5 ทางแก้ข้อมูลรัฐรั่วไหล│ทนายอั๋นบุกดีเอสไอ│กสทช.ล่มครั้งที่ 4
.
ปชน. เสนอ 5 ทางแก้ข้อมูลภาครัฐรั่วไหล ไม่ให้ปชช.ตกอยู่ในความเสี่ยง ชี้ควรบังคับรีเซ็ตรหัสทุกครั้ง
https://www.matichon.co.th/politics/news_5842206
.
“ปชน.”เสนอทางแก้ข้อมูลภาครัฐรั่วไหล ไม่ให้ปชช.ตกอยู่ในความเสี่ยง ถูกแฮกเกอร์ สแกมเมอร์ ชี้ควรบังคับรีเซ็ตรหัสทุกครั้ง “ธีระชาติ” แนะรวมระบบไว้ที่ส่วนกลาง แฉในอนุงบฯ กรมการปกครอง เสนอ 5 โครงการ แต่มี Firewall 12 ตัว ส่วนกรมทางหลวง ของบรักษาความปลอดภัยทางคอมฯ 315 ล้าน แต่เอาแม่ข่ายไปตั้งไว้หน้าห้องน้ำ ทำให้คนอื่นเข้าถึงง่าย
.
เมื่อวันที่ 11 สิงหาคม เวลา 10.00 น. ที่รัฐสภา พรรคประชาชน นำโดยนายอิสริยะ ไพรีพ่ายฤทธิ์ นายภาวุธ พงษ์วิทยภานุ ส.ส.บัญชีรายชื่อ และนายธีระชาติ ก่อตระกูล คณะทำงานผู้นำฝ่ายค้านในสภาผู้แทนราษฎร ในฐานะคณะอนุกรรมาธิการครุภัณฑ์ ICT และทุนหมุนเวียน ร่วมกันแถลงข่าวเรื่องข้อมูลส่วนบุคคลที่รั่วไหล
.
นายอิสริยะ กล่าวว่า จากกรณีข้อมูลส่วนบุคคลจากหน่วยงานภาครัฐรั่วไหลในช่วงสัปดาห์ที่ผ่านมา กรณีที่เกิดขึ้นนี้มีลักษณะแตกต่างออกไป ในทางเทคนิคกรณีดังกล่าวเป็นการรั่วไหลของข้อมูลสำหรับยืนยันตัวตน หรือ การที่รหัสผ่านหลุด สาเหตุส่วนหนึ่งมาจากระบบเทคโนโลยีสารสนเทศของหน่วยงานภาครัฐไทยที่มีอยู่เป็นจำนวนมาก คาดว่ามีมากกว่า 1,000 ระบบ โดยแต่ละหน่วยงานต่างพัฒนาและบริหารจัดการระบบของตนเอง ขณะที่หลายระบบถูกใช้งานมานานกว่า 10 ปี ส่งผลให้มาตรการรักษาความปลอดภัยของบางระบบอาจไม่เพียงพอต่อภัยคุกคามทางไซเบอร์ในปัจจุบัน
.
นายอิสริยะ ยังกล่าวว่า ระบบเก่าหลายแห่งยังใช้เพียงชื่อผู้ใช้งาน (Username) และรหัสผ่าน (Password) ในการเข้าสู่ระบบ อีกทั้งบางระบบไม่มีการกำหนดระดับสิทธิ์ในการเข้าถึงข้อมูลอย่างเหมาะสม ส่งผลให้เจ้าหน้าที่ระดับปฏิบัติการหรือผู้ดูแลระบบทั่วไปอาจสามารถเข้าถึงข้อมูลได้ในระดับเดียวกับผู้บริหาร รวมถึงเจ้าหน้าที่ตามสำนักงานต่าง ๆ ที่อาจใช้รหัสผ่านเพียงชุดเดียวในการเข้าถึงข้อมูลสำคัญ เช่น ข้อมูลทะเบียนราษฎร์ ขณะเดียวกัน ยังพบความเสี่ยงจากพฤติกรรมการใช้รหัสผ่านของผู้ใช้งาน เช่น การเขียนรหัสผ่านไว้บริเวณโต๊ะทำงาน การแบ่งปันรหัสผ่านให้ผู้อื่น หรือการตั้งรหัสผ่านที่คาดเดาได้ง่าย
.
นายอิสริยะ กล่าวว่าสำหรับกรณีล่าสุด เข้าใจว่าอาจเริ่มต้นจากระบบฐานข้อมูลทะเบียนรถ ซึ่งเจ้าหน้าที่บางกลุ่ม เช่น เจ้าหน้าที่ด้านความมั่นคงหรือเจ้าหน้าที่สินเชื่อ สามารถเข้าถึงข้อมูลเกี่ยวกับทะเบียนรถและผู้ครอบครองรถได้ซึ่งสะท้อนให้เห็นว่าการรั่วไหลครั้งนี้อาจเกิดขึ้นจากหลายระบบที่เชื่อมโยงต่อเนื่องกัน สิ่งที่น่ากังวล คือ ข้อมูลที่รั่วไหลในครั้งนี้มีความอ่อนไหวสูง โดยเฉพาะข้อมูลทะเบียนราษฎร์ รวมถึงภาพถ่ายความละเอียดสูงที่ใช้ในการจัดทำบัตรประจำตัวประชาชน ซึ่งถูกจัดเก็บอยู่ในระบบของกรมการปกครอง ภาพดังกล่าวมีรายละเอียดมากกว่าภาพที่ปรากฏบนบัตรประจำตัวประชาชน และกรณีที่ปรากฏภาพของนายกรัฐมนตรีถูกเผยแพร่ออกมา ยิ่งสะท้อนให้เห็นถึงระดับความรุนแรงของปัญหา
.
“สถานการณ์ดังกล่าวทำให้ข้อมูลส่วนบุคคลในชีวิตประจำวันของประชาชนไทยตกอยู่ในความเสี่ยงอย่างมาก เนื่องจากข้อมูลที่รั่วไหลอาจถูกแฮกเกอร์ สแกมเมอร์ หรือผู้ไม่หวังดีนำไปใช้สวมรอยเป็นบุคคลอื่น และอาจใช้ยืนยันตัวตนกับระบบของภาครัฐแทนเจ้าของข้อมูลตัวจริงได้ ซึ่งถือเป็นความเสี่ยงที่มีความร้ายแรงเมื่อข้อมูลรั่วไหลออกไปแล้ว การเรียกคืนข้อมูลหรือขอให้ผู้ที่ได้ข้อมูลไปลบข้อมูลทั้งหมดแทบเป็นไปไม่ได้”นายอิสริยะกล่าว
.
นายอิสริยะ กล่าวต่อว่า ขอเสนอแนวทางในการแก้ไข คือ1.หน่วยงานเจ้าของระบบที่พบหรือมีความเสี่ยงว่าข้อมูลรหัสผ่านรั่วไหล ควรบังคับรีเซ็ตรหัสผ่านของผู้ใช้งานทั้งหมดโดยทันที ซึ่งเป็นมาตรการมาตรฐานด้านความมั่นคงปลอดภัยไซเบอร์ที่ใช้กันทั่วไป
.
2. สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ซึ่งมีหน้าที่กำกับดูแลด้านความมั่นคงปลอดภัยไซเบอร์ของประเทศ ควรรวบรวมรายชื่อระบบเทคโนโลยีสารสนเทศของหน่วยงานภาครัฐทั้งหมด และเร่งดำเนินการตรวจสอบความมั่นคงปลอดภัยของระบบ (Security Audit) ว่าแต่ละระบบมีมาตรฐานด้านความปลอดภัยเพียงพอหรือไม่ ซึ่งการตรวจสอบดังกล่าวควรครอบคลุมถึงการบริหารจัดการสิทธิ์ของผู้ใช้งาน เช่น เจ้าหน้าที่ที่พ้นจากตำแหน่งหรือออกจากหน่วยงานแล้วยังสามารถเข้าสู่ระบบได้หรือไม่ และควรเปิดเผยความคืบหน้าการตรวจสอบ ในรูปแบบ Dashboard
.
3. กรณีข้อมูลส่วนบุคคลรั่วไหลอาจเกี่ยวข้องกับการปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล หรือ PDPA ซึ่งมีสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) เป็นหน่วยงานกำกับดูแล โดยที่ผ่านมาได้มีการบังคับใช้กฎหมายและดำเนินมาตรการกับภาคเอกชนในกรณีข้อมูลส่วนบุคคลรั่วไหลมาแล้วหลายกรณี ดังนั้นจึงคาดหวังให้ สคส. บังคับใช้มาตรฐานการกำกับดูแลและมาตรการตามกฎหมายกับหน่วยงานภาครัฐอย่างจริงจัง หน่วยงานภาครัฐและผู้บริหารหน่วยงานในฐานะผู้รับผิดชอบการบริหารจัดการข้อมูลจึงควรมีส่วนรับผิดชอบ และต้องเร่งปรับปรุงมาตรการคุ้มครองข้อมูลส่วนบุคคลให้มีความรัดกุมและได้มาตรฐานมากยิ่งขึ้น
.
ด้าน นายภาวุธ กล่าวว่า สำหรับแนวทางแก้ไขปัญหาในระยะกลาง และระยะยาว คือ
.
1. กระทรวงดีอีควร ร่วมกับสกมช. กำหนดมาตรฐานกลางสำหรับการบริหารจัดการระบบและการยืนยันตัวตน เพื่อให้หน่วยงานภาครัฐถือปฏิบัติในแนวทางเดียวกัน มีมาตรฐานเดียวกัน เพื่อยกระดับความปลอดภัยของระบบภาครัฐในภาพรวม
.
2. เปลี่ยนจากระบบที่ใช้เพียงรหัสผ่านมาเป็นระบบการยืนยันตัวตนแบบหลายปัจจัย (Multi-Factor Authentication : MFA) เช่น รหัส OTP หรือรหัสพิเศษที่เปลี่ยนแปลงทุกครั้งในการเข้าสู่ระบบ หรือ การใช้แอพพลิเคชั่นยืนยันตัวตน เช่น Microsoft Authenticator หรือ Google Authenticator ทั้งนี้เพื่อป้องกันคนไม่หวังดีรู้ชื่อผู้ใช้ และพาสเวิร์ดแล้วสวมรอยแทนได้
.
3. ควรลดหรือยกเลิกการให้ประชาชนลงทะเบียนที่ต้องกรอกข้อมูลที่มีความอ่อนไหว เช่น ชื่อ- นามสกุล หมายเลขโทรศัพท์ หมายเลขบัตรประจำตัวประชาชน เลขหลังบัตรประจำตัวประชาชน โดยอาจใช้การยืนยันตัวตนผ่านระบบยืนยันตัวตนดิจิทัลกลางของภาครัฐ เช่น แอปพลิเคชัน ThaID ของกรมการปกครอง กระทรวงมหาดไทย หน่วยงานอื่นๆ จึงไม่ต้องเก็บข้อมูลที่อ่อนไหวซึ่งเสี่ยงต่อการรั่วไหลได้
.
4. ควรมีระบบกลางในการจัดเก็บบันทึกเหตุการณ์ หรือ Log ของการใช้งานระบบ ซึ่งสามารถตรวจสอบได้ว่าใครเป็นผู้เข้าระบบในแต่ละครั้ง ทั้งนี้ ข้อมูล Log ดังกล่าวต้องได้รับการป้องกันไม่ให้สามารถแก้ไขหรือลบได้โดยง่าย
.
“ที่ผ่านมา เมื่อแฮกเกอร์หรือผู้ไม่หวังดีเข้าสู่ระบบ อาจมีการลบบันทึกการใช้งานเพื่อปกปิดร่องรอย ขณะที่บางระบบอาจไม่มีการจัดเก็บข้อมูล Log อย่างเพียงพอ ทำให้ไม่สามารถตรวจสอบย้อนหลังได้ว่าใครเข้าสู่ระบบ เมื่อใด หรือดำเนินการใดกับข้อมูล ดังนั้น การจัดเก็บ Log อย่างเป็นระบบและปลอดภัยจึงมีความสำคัญต่อการตรวจสอบและติดตามเหตุการณ์ด้านความมั่นคงปลอดภัยไซเบอร์” นายภาวุธ กล่าว
.
นายภาวุธ กล่าวอีกว่า และ 5. สกมช.และหน่วยงานภาครัฐควรมีกระบวนการส่งเสริมให้เกิดการตรวจสอบช่องโหว่ของระบบอย่างต่อเนื่อง โดยใช้แนวคิด “Bug Bounty” หรือโครงการให้รางวัลแก่ผู้ค้นพบและแจ้งช่องโหว่ของระบบมาใช้ ซึ่งต้องกำหนดช่องทางและหลักเกณฑ์ที่ชัดเจน เพื่อเปิดโอกาสให้นักวิจัยด้านความปลอดภัย ผู้เชี่ยวชาญ หรือประชาชนที่ตรวจพบช่องโหว่สามารถแจ้งข้อมูลแก่หน่วยงานได้อย่างถูกต้องและปลอดภัย ส่วนการตอบแทนอาจมีหลายแบบ เช่น มอบประกาศนียบัตร การประกาศยกย่อง หรือการให้เงินรางวัลตามระดับความรุนแรงของช่องโหว่
.
ขณะที่นายธีระชาติ กล่าวว่า เป็นไปได้ยากที่ระบบของภาครัฐจะมีความมั่นคงปลอดภัย หากยังคงมีช่องทางเข้าสู่ระบบจำนวนมาก เปรียบเสมือนการทิ้งกุญแจไว้นับแสนดอก แล้วเปิดประตูไว้นับหมื่นบานให้บุคคลสามารถเข้าถึงระบบได้โดยง่าย ทั้งที่ภาคเอกชนมีแนวทางและมาตรการด้านความมั่นคงปลอดภัยที่สามารถนำมาเป็นตัวอย่างได้ อย่างไก็ตามภาครัฐอาจยังไม่ได้ให้ความสำคัญกับการนำบุคลากรที่มีความรู้และความเชี่ยวชาญเฉพาะทางเข้ามาปฏิบัติงานให้ตรงกับสายงานอย่างเพียงพอ